能動的サイバー防御と委託先|資産届出とインシデント報告4つのポイント
📌 この記事のポイント
- 能動的サイバー防御において、資産届出とインシデント報告の義務を負うのは基幹インフラ事業者です(2026年9月時点で15分野258事業者)。
- 基幹インフラ事業者の委託先が管理する機器も、届出の対象になり得ます。
- 基幹インフラ事業者が照会する項目の中心は製品名と製造者名で、回答までの流れは4つの手順に分けられます。
- 委託先が管理する特定重要電子計算機の侵害も、インシデント報告の対象です。
国は2022年12月の『国家安全保障戦略』で、能動的サイバー防御の導入を決めました。これを実現するサイバー対処能力強化法と整備法は段階的に施行されており、2026年10月1日には官民連携の強化とアクセス・無害化措置が始まりました。通信情報の利用は、2027年秋に施行される予定です。
同戦略は、導入の目的を次のように定めています。
「武力攻撃に至らないものの、国、重要インフラ等に対する安全保障上の懸念を生じさせる重大なサイバー攻撃のおそれがある場合、これを未然に排除し、また、このようなサイバー攻撃が発生した場合の被害の拡大を防止するために能動的サイバー防御を導入する。」
能動的サイバー防御とは、重大なサイバー攻撃を未然に排除し、被害の拡大を防止するための国の取り組みです。主な内容は、官民連携の強化、通信情報の利用、アクセス・無害化措置です。
このうち官民連携の強化には、基幹インフラ事業者に資産届出とインシデント報告を義務づける仕組みが含まれます。基幹インフラ事業者は、2026年9月時点で15分野258事業者となっています(『サイバー対処能力強化法等の施行について』)。
「当社は基幹インフラ事業者ではないので、関係ないのではないか」。基幹インフラ事業者の委託先で情報システムを担当する方はそう考えるかもしれません。今回は、基幹インフラ事業者が委託先に照会する項目と、回答までの手順を整理します。
1. 委託先にも関係する特定重要電子計算機
資産届出とインシデント報告の義務を負うのは、基幹インフラ事業者(法律上は特別社会基盤事業者)です。特定重要電子計算機は、サイバー攻撃などで重要な設備の機能が止まったり低下したりするおそれがある機器として、政令で定められています。
届出・報告に関する国の命令に違反した基幹インフラ事業者は、200万円以下の罰金の対象です。基幹インフラ事業者の委託先に届出・報告の義務はありませんが、委託先が管理する機器も、届出の対象になり得ます。
内閣府などは、『サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説』(2026年10月。以下『制度の解説』)を公表しています。同資料は、対象の機器について「必ずしも当該電子計算機を所有している必要はなく」と説明しています。グループ会社やシステムベンダーなど他組織が所有する機器も、事業に現に使用していれば、特定重要電子計算機に該当し得るとされています。
図1は、委託先、基幹インフラ事業者、内閣府・基幹インフラ所管省庁の間の情報の流れです。
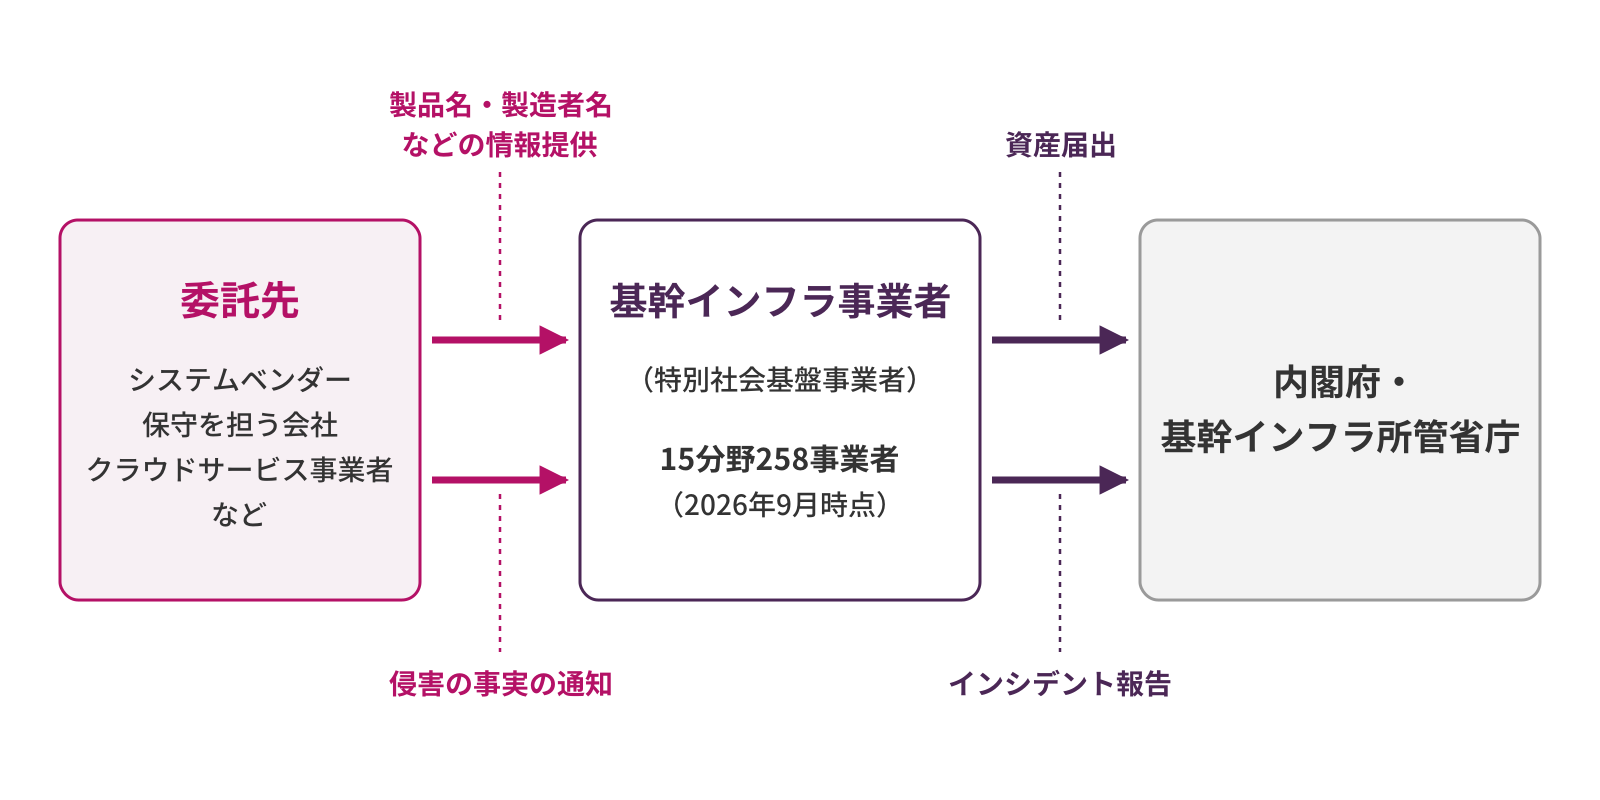
出所:『サイバー対処能力強化法等の施行について』(2026年9月)、『サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説』(2026年10月)をもとにセキュビット作成
2. 照会の中心となる製品名と製造者名
製品名と製造者名は、資産届出で必ず届け出る事項です。『制度の解説』では、届出義務のない任意の事項を「可能な範囲で」提出することが望ましいとされています。表1に、委託先が回答する内容をまとめます。
表1 基幹インフラ事業者が照会する項目と、委託先が回答する内容
| 区分 | 委託先が回答する内容 |
|---|---|
| アプライアンス製品の場合 | 製品名と製造者名(おおよその設置数の記載が望ましい) |
| アプライアンス製品以外の電子計算機の場合 | OS・ミドルウェア・アプリケーションの製品名と製造者名(バージョン情報の記載が望ましい) |
| クラウドサービスを使用する場合 | クラウドサービスの名称と提供する事業者名 |
| その他(他社が管理しており、ソフトウェアの情報を収集できないシステムなど) | 該当するシステムと機器の情報 |
| 機器の関係を示す添付資料 | システムの概略を記載した資料など(既存の資料でも可) |
『制度の解説』は、特定重要電子計算機の例として、特定重要設備の保守端末、踏み台サーバー、監視サーバーなどを挙げています。特定重要設備は、経済安全保障推進法で定める基幹インフラの重要設備です。保守や監視を請け負う会社は、自社の端末が該当するかを基幹インフラ事業者に確認しましょう。
3. 照会から回答までの4つの手順
回答までの手順は、対象範囲の確認、資産台帳からの回答、任意の項目の判断、変更時の連絡の4つです。施行時に導入済みの機器の届出期限は2027年3月31日となっています。
(1)対象範囲を基幹インフラ事業者と委託先ですり合わせる
『制度の解説』は、特定重要設備と論理的に接続するシステムの範囲が対象範囲になるとしています。委託先は、この範囲に入る自社の機器の一覧を用意し、基幹インフラ事業者とすり合わせます。
(2)製品名と製造者名を資産台帳から回答する
製品名と製造者名は、資産台帳の記載をそのまま回答できます。アプライアンス(特定の用途向けの専用機器)以外の機器は、OS・ミドルウェア・アプリケーションが届出の対象です。そのため、型番だけでなく、ソフトウェアの製品名と製造者名まで記録します。資産台帳にない機器は、(1)の一覧を基に調べて記録します。
(3)任意の項目は、用途と更新の頻度を確認して決める
『制度の解説』は、バージョン情報がない場合、政府が提供する脆弱性情報の絞り込みができないと説明しています。バージョン情報は機器の更新で変わるため、提供する項目と更新の頻度を基幹インフラ事業者と委託先で決めます。
(4)機器を入れ替えたときの連絡方法を決める
『制度の解説』によると、新規導入と変更の届出期限は、原則として導入した日または変更の日から4か月以内です。変更の届出は、四半期ごとに棚卸しを行い、結果をとりまとめて届け出る運用も可能とされています。委託先は、入れ替え時の連絡窓口と連絡の時期を基幹インフラ事業者と決めます。
4. 委託先が管理する特定重要電子計算機の侵害もインシデント報告の対象
『制度の解説』のFAQは、委託先が管理する特定重要電子計算機の侵害も、報告の対象になると回答しています。基幹インフラ事業者は、委託先から侵害の事実の通知を受けて、報告の対象に当たるかを判定します。
同資料によると、ランサムウェア事案やその他サイバー攻撃事案の速報の期限は認知した日から3〜5日以内、詳報は30日以内です。委託先は、通知先、通知する事象、通知までの時間を契約で確認しておきましょう。発覚直後の動き方は、セキュビットお役立ちブログ『ランサムウェアの侵入経路と初動対応|発覚から72時間にやること』で紹介しています。
5. 届出事項を超える依頼への対応
『制度の解説』は、他組織に届出などに必要な情報の提供を求める際、独占禁止法や中小受託取引適正化法などに違反しないよう留意するとしています。追加の作業や費用が生じる可能性がある依頼については、用途と根拠を確認したうえで、基幹インフラ事業者と協議することをお勧めします。
6. よくある質問(FAQ)
Q1. 能動的サイバー防御は、基幹インフラ事業者だけでなく、委託先にも関係しますか。
能動的サイバー防御は、基幹インフラ事業者にシステムや保守を提供している委託先にも関係します。義務を負うのは基幹インフラ事業者ですが、資産届出の準備では委託先の協力が必要となる場合があります。取引先に基幹インフラ事業者が含まれるかを確認してください。
Q2. 基幹インフラ事業者からの照会に、法律上の回答義務はありますか。
サイバー対処能力強化法の届出と報告の義務を負うのは、照会する側の基幹インフラ事業者です。『サイバー対処能力強化法及び同整備法について』(2026年10月)によると、電子計算機やプログラムなどの供給者は、情報の継続的な提供などに努めるとされています。回答の範囲は、契約書の情報提供に関する条項で確認してください。
Q3. クラウドサービスを提供している場合も関係しますか。
クラウドサービスを提供している場合も関係します。『制度の解説』によると、届出書にはクラウドサービスの名称と提供する事業者名が記載されます。SLA(サービスレベル合意書)や利用規約に、侵害を通知する事象と通知までの時間の定めがあるかを確認してください。
7. セキュビットの支援
セキュビットは、基幹インフラ事業者からの照会に備えたセキュリティ対策の整備や、インシデント対応の体制づくりを伴走支援しています。予算や人員が限られがちな中小・中堅企業に向けて、組織に貢献するセキュリティ課題の解決を実行まで支援します。現状の確認には簡易診断サービスもご用意しています。まずはお気軽にご相談ください。
この記事を書いた人

増村 洋二(Yoji Masumura)
株式会社セキュビット 代表取締役。サイバー犯罪対策からITガバナンスまで、20年以上にわたり情報セキュリティの最前線に従事。LINEの情報セキュリティ室マネジャーや楽天グループのサイバー犯罪対策室長兼情報セキュリティ統括室室長、CCCのセキュリティ統括部長などを経て現職。実務者目線と経営的視座を兼ね備えたコンサルティングを展開。