ランサムウェアの侵入経路と初動対応|発覚から72時間にやること
📌 この記事のポイント
- 侵入経路の約5割はVPN機器です。インターネットから接続できる機器やシステムを一覧にすることが大切です。
- 暗号化されただけでも報告対象になり得ます。個人情報保護委員会への速報は発覚日から3〜5日以内です。
- 連絡先・役割分担・データの所在は、平時に1枚のシートへ書きましょう。
ランサムウェアとは、社内のパソコンやサーバーのデータを暗号化して使えない状態にし、その復元と引き換えに金銭を要求する不正プログラムです。
業務のデジタル化とリモートワークの広がりにより、社外から社内ネットワークへ入る経路が増えました。情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」でも、組織向け脅威の1位に「ランサム攻撃による被害」がランクインしています。
ただし、いまの攻撃は「暗号化されて終わり」ではありません。攻撃の手口も変わっています。現在の侵入型ランサムウェア攻撃では、ネットワークへ侵入した後、内部を調べ、データを持ち出してから暗号化するケースがあります。データの公開をほのめかす「二重恐喝」も見られます。
警察庁によると、令和8年上半期に警察へ報告されたランサムウェア被害件数は、半期としては過去最多の123件で、中小企業がうち79件(約64%)を占めています。
ランサムウェア被害の報道を見て、自社への影響を心配される企業から 、「うちの会社では専任の担当はいませんが、何かあれば私が窓口になります。何から手を付ければよいのでしょうか」というご相談をいただくケースがあります。
今回は侵入経路と、発覚から72時間で社内の誰が何をすべきかについて整理します。
1. 侵入経路の約5割はVPN機器です
ランサムウェアの侵入経路では、インターネットから接続できる機器が使われるケースが多くあります。警察庁の調査では、侵入経路が判明した回答のうち、VPN(Virtual Private Network)機器が約5割を占めました。
攻撃者が侵入に利用する主な要因として、次の3つが挙げられます。
- 修正プログラムが未適用の脆弱性
- 外部へ漏れた認証情報
- 公開範囲や権限の設定不備
もっとも、こうした対策は「どの機器が外部から接続可能なのか」を把握してはじめて講じることができます。ご相談を伺うと、その一覧が更新されていない企業が少なくありません。検証用に開けたリモートデスクトップが、異動後も残っていた例もあります。
そのため、まずはインターネットから接続できる機器やシステム(VPN装置、リモートデスクトップ、管理画面)を一覧にすることが大切です。そのうえで、使っていない入口を閉じ、多要素認証が有効かを確かめます。あわせて、利用者のIDや権限も見直してください。
利用者のIDや権限管理に関する詳しい考え方は、セキュビットお役立ちブログ
ゼロトラスト移行は何から始める?でも解説しています。
2. 暗号化は、侵入後の活動の最終段階で起こります
脅迫文が表示された時点では、攻撃者がすでに社内ネットワークで活動している可能性があります。
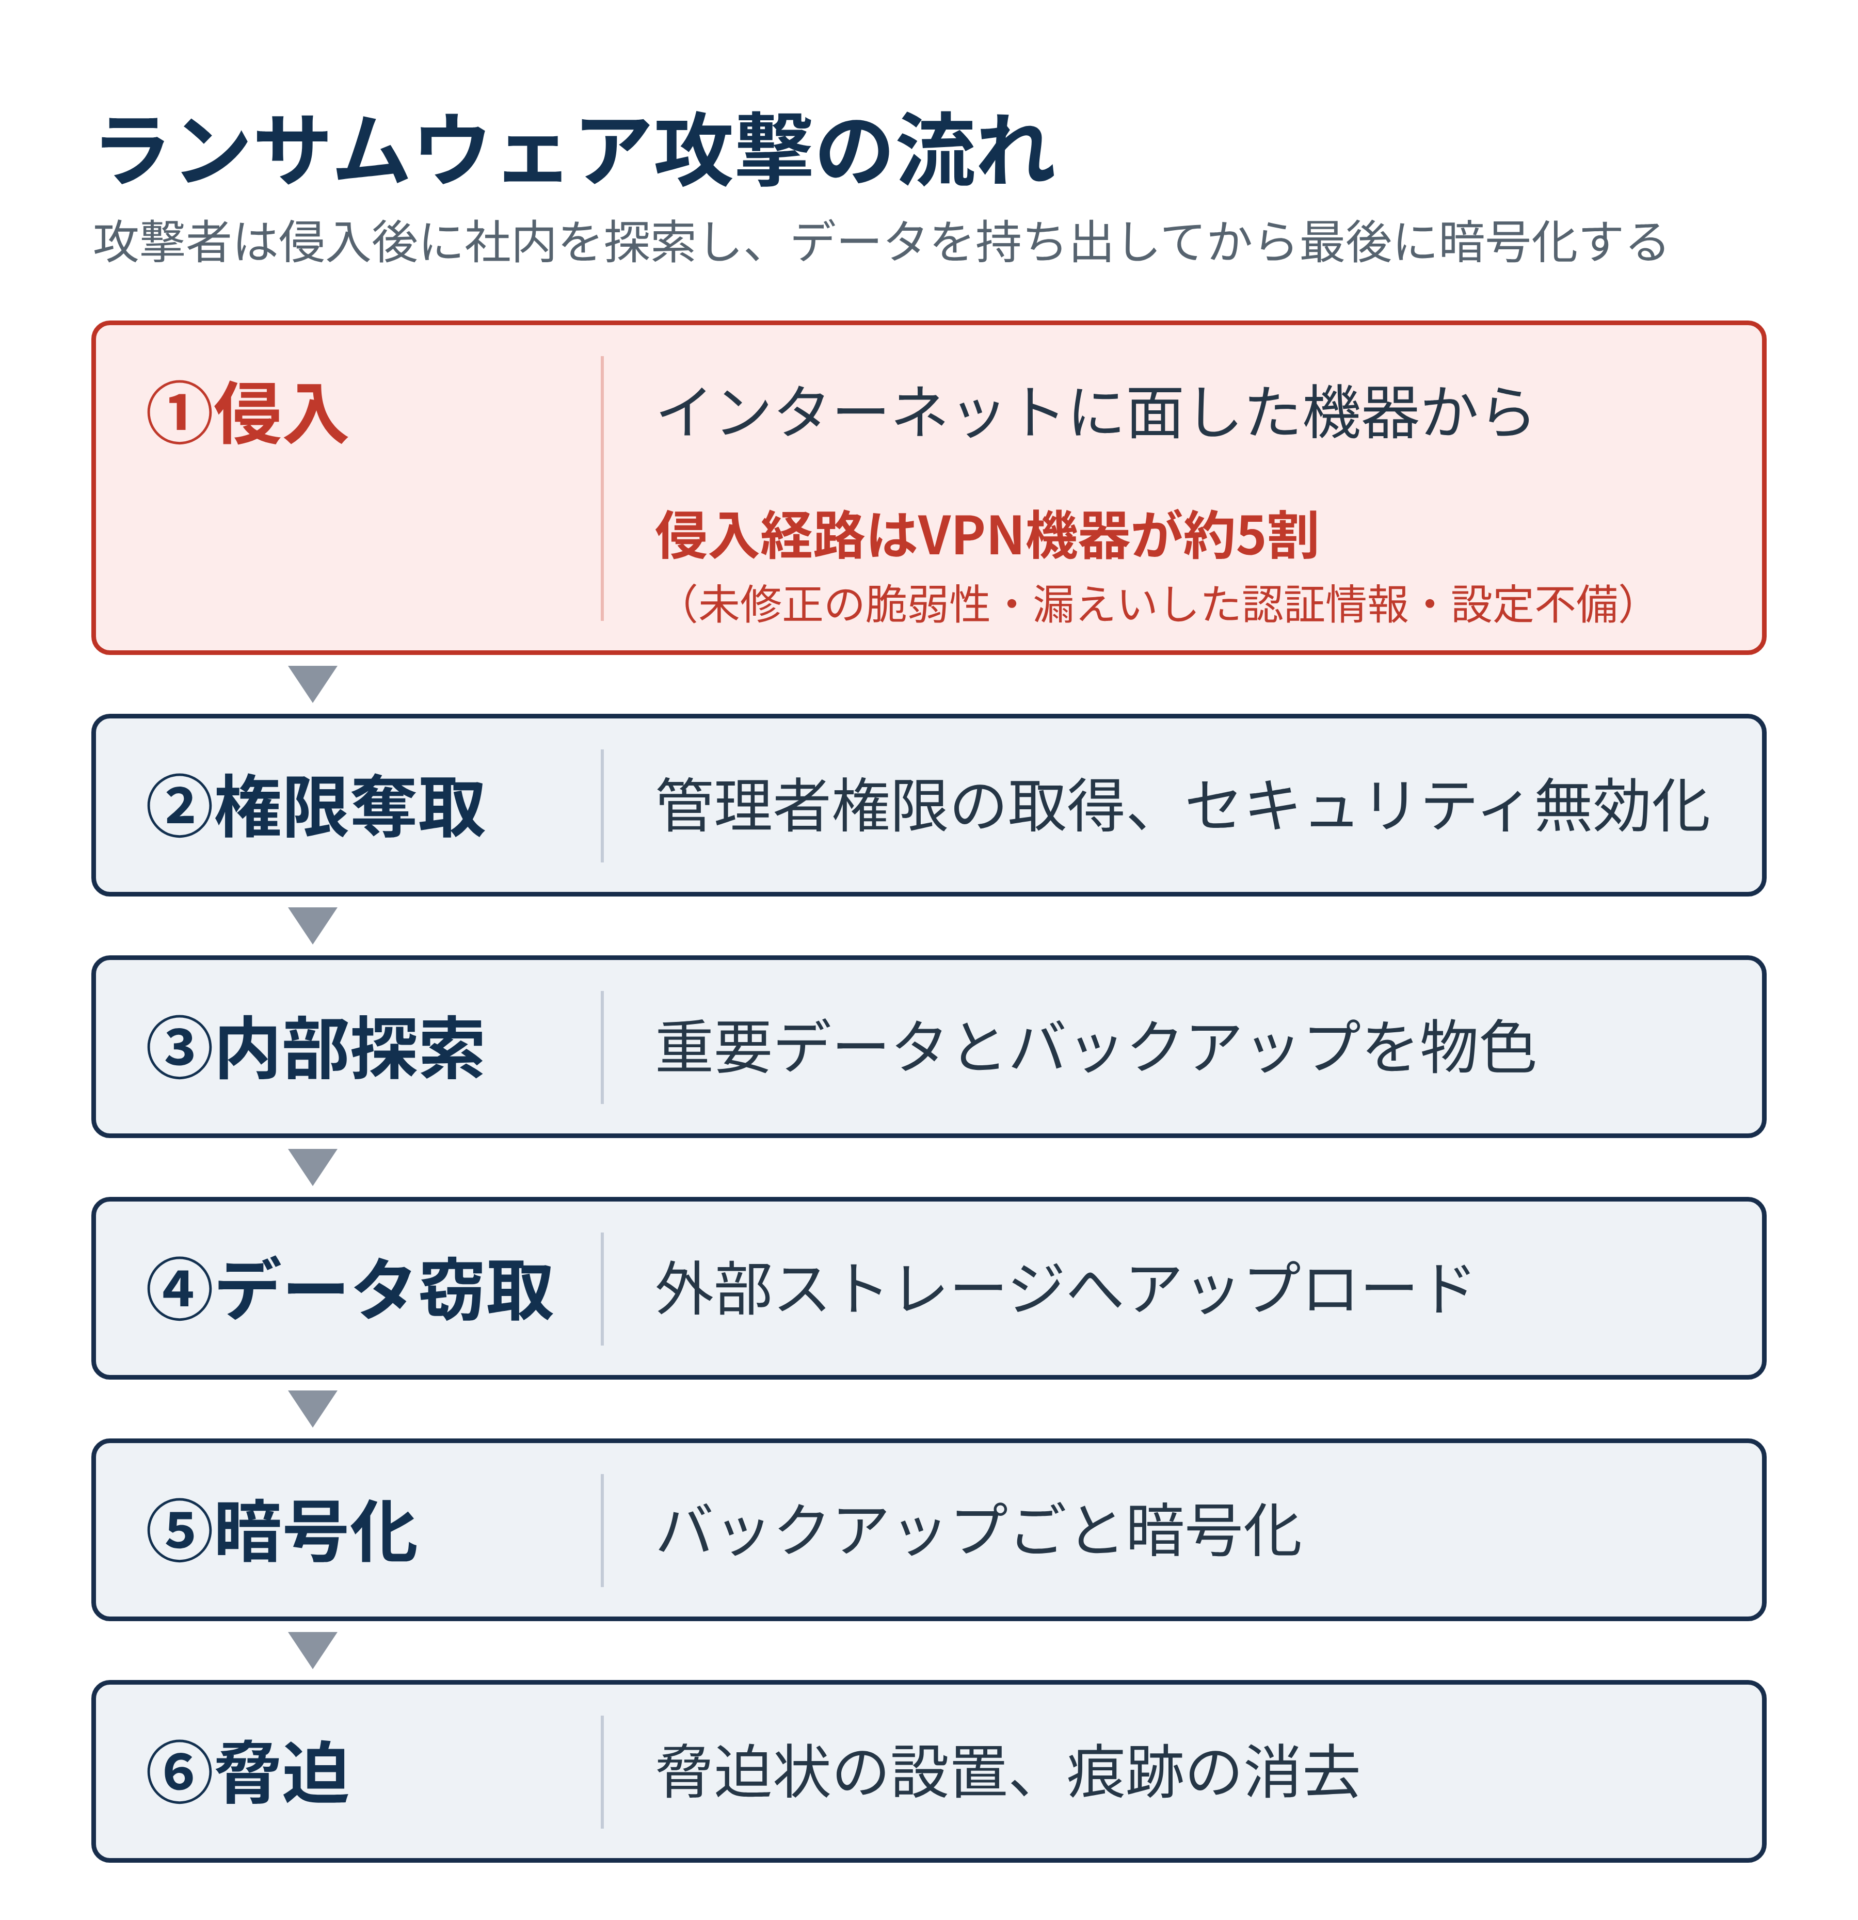
出所:警察庁サイバー警察局『令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について』を基にセキュビット作成
図1に示すとおり、攻撃者は侵入後に権限を奪い、バックアップなども含めて暗号化することがあります。IPAも暗号化されてから気づいた場合は「対応の時間的猶予が限られる」と指摘しています。
兆候の常時監視は、専任部門がなければ難しいのが実情です。特に予算や人員が限られる中小・中堅企業にとって専任部門を持つこと自体が現実的でない側面があります。情報システム担当者もすでに多くの業務を抱えています。だからこそ、異常に気づいた時点の手順と連絡先を決めておくことだけでも整えておくとよいでしょう。
3. 発覚からの72時間で、自社がやること・専門事業者に任せること
ランサムウェア発覚後の72時間では、「被害を止める」「証拠を残す」「影響を把握する」「対応体制をつくる」「報告を始める」ことが重要です。
ここでの「72時間」は、調査や復旧を終える期限ではありません。ここでの対応が、その後の被害の広がりや復旧に大きく影響します。
攻撃者が社内に残っていれば被害が広がるおそれがあり、ログも上書きによって失われる可能性があります。個人情報保護委員会への報告が必要な場合は、発覚日から概ね3〜5日以内に速報を行なう必要があります。
端末の隔離を急ぎ、次にアカウントの停止やネットワーク環境の遮断を検討します
感染が疑われる端末は、電源を落とさずネットワークから隔離し、発見時刻や画面表示を記録して責任者へ報告します。
ただし、脅迫文が出た時点で、攻撃者はすでに他の機器へ入り込んでいることがあります。そのため、早い段階で被害の広がりを確認し、追加の封じ込めまで進めます。封じ込めで設定を変えたときは、あとの調査で攻撃者の操作と見分けられるよう、変更内容と時刻を記録します。
表1 発覚からの72時間における初動のフレーム
| 時間の目安 | 段階 | やること | なぜ必要か |
|---|---|---|---|
発覚直後 | ①被害を止める | 端末を、電源を切らずにネットワークから隔離 | 感染の拡大を抑え、調査に必要なログを残すため |
| 責任者へ第一報。時刻・画面表示を記録 | 責任者が状況をつかみ、後の調査・報告で時系列を示すため | ||
数時間以内 | 他端末、サーバー、AD(Active Directory等の認証基盤)、VPN、ファイル共有、バックアップへの影響を確認 | 攻撃者が他の機器に入り込んでいれば、端末の隔離だけでは止まらないため | |
| 不審アカウントの停止、侵害されたVPN等の遮断、通信制限 | 攻撃者の経路と権限を断ち暗号化や持ち出しの拡大を防ぐため | ||
| ②証拠を残す | VPN機器、認証基盤、端末、サーバーのログ・証跡を保全 | 上書きや初期化で消える前に、調査の材料を確保するため | |
| ③対応体制をつくる | 対応責任者と役割分担を確定 | 技術対応と対外対応を並行させ、判断待ちで止めないため | |
| 当日中 | ④影響を把握する | 警察・専門事業者へ連絡し、侵害範囲を調査 | 侵入経路や情報漏えいの有無は、自社だけでは判断しにくいため |
〜72時間 | ⑤報告・意思決定を始める | 個人情報保護委員会等への報告の要否を判断し、準備 | 速報は発覚日から概ね3〜5日以内に求められるため |
| 取引先・顧客への連絡方針を整理 | 取引先への影響と、未確認情報による混乱を抑えるため |
4. 暗号化されただけでも、報告対象になり得ます
報告対象には「不正の目的をもって行われたおそれがある漏えい等」が含まれます。個人情報保護委員会は、その例としてランサムウェア等により個人データが暗号化され復元できなくなった場合を挙げています。持ち出されたことが確認できなくても、報告対象となる場合があります。
個人情報保護委員会への速報は、発覚日から概ね3〜5日以内
3〜5日と聞くと短く感じますが、速報は調査が終わるのを待たずに出します。原因などがまだ特定できていなくても、その時点で把握している内容を報告します。誰が出すかを、下記の「5.発覚前に決めておく初動対応シート(6項目)」に書いておくと、当日に迷わずに済みます。
とはいえ、どのデータが影響を受けたのかは押さえておきたいところです。どのデータがどのシステムにあるかは、平時のうちに書き出しておけると安心です。報告先は個人情報保護委員会だけではありません。本人への通知や警察への相談もあるので、期限とあわせて以下に整理しました。
表2 主な報告先と期限
| 報告・連絡先 | 期限 | 内容 |
|---|---|---|
| 個人情報保護委員会 | 速報:発覚日から3〜5日以内 | 把握している事実の概要 |
| 同上 | 確報:発覚日から30日以内(不正目的のおそれがある場合は60日以内) | 調査を踏まえた報告。共通様式を利用可 |
| 本人(漏えいの対象者) | 状況に応じて速やかに | 法令に基づく通知 |
| 警察(サイバー窓口) | 発覚後できるだけ早く | 被害申告・相談。初動対応への助言等 |
| 所属業界の監督官庁、所管省庁、業界団体、等 | 業法・制度・ガイドライン等による | 所属業界・団体で求められる報告対応 |
5. 発覚前に決めておく初動対応シート(6項目)
発覚後の判断を早めるのは、平時に作っておく1枚のシートです。警察庁がランサムウェア被害にあった企業・団体を対象に実施したアンケートでは、サイバー攻撃を想定したBCPを策定済みの組織は約18%にとどまっています。IPAも、ITインシデントを想定したBCPを策定しているケースは少なかったと報告しています。
表3 初動対応シートに記載する6項目(例)
| # | 項目 | シートに書いておくこと | なぜ必要か |
|---|---|---|---|
| 1 | 初動体制 役割分担 | 第一報の宛先、対応責任者・判断者、経営層への報告、届出、取引先対応の担当、夜間・休日の連絡先 | 意思決定の遅れや、情報システム部門への過剰集中を防ぐため |
| 2 | 外部連携 | 警察、保守事業者、セキュリティ・フォレンジック事業者 | 被害発覚後すぐに専門支援を受けられるようにするため |
| 3 | 報告 対外連絡 | 個人情報保護委員会等への報告担当、顧客・取引先・広報の窓口 | 届出や対外説明を迅速かつ一貫して行うため |
| 4 | データの 所在 | データの種類、保管システム、管理部署 | 被害を受けたデータと影響範囲を早く特定するため |
| 5 | ログ バックアップ | ログの種類・保存期間、バックアップの世代・保管先・復元方法 | 侵入経路の調査と安全な復旧に必要なため |
| 6 | 業務継続 復旧方針 | 重要業務、代替手段、復旧優先順位 | システム停止中も重要業務を継続し、復旧を早めるため |
完成度の高い計画書をはじめから作成する必要はありません。まずはこの6項目を1枚にまとめ、夜間・休日でも連絡先と判断者を確認できる状態にしましょう。
よくある質問(FAQ)
Q1. バックアップがあれば、すぐに復旧できますか。
バックアップがあっても、すぐに復旧できるとは限りません。攻撃者はバックアップを探して暗号化することがあるため、ネットワークから切り離した世代管理と復元テストが重要です。あわせてログを保全し、侵入時期や攻撃者の活動状況を把握できるようにしておきます。IPAも、バックアップの安全性を確認するには、侵入時期や攻撃者の活動状況を把握することが重要だとしています。
Q2. 身代金は支払うべきでしょうか。
身代金の支払いは決して推奨されるべきものではありません。 警察庁は「犯罪グループ等の活動資金となることが懸念される」「暗号化されたデータの復号が保証されるわけではない」旨を説明しています。発覚してから考えるのは負担が大きいため、方針と意思決定者だけでも平時に決めておけると、いざというときに迷わずに済みます。
Q3. 「情報漏えいはなかった」と取引先に説明してよいでしょうか。
正直なところ、証明するのは難しいです。IPAも、フォレンジック調査で攻撃者の活動をすべて明らかにできるわけではないため「情報漏えいがなかったこと」の証明は極めて困難としています。確認できた事実と、まだ確認できていない範囲を分けてお伝えするのが現実的です。
Q4. グループ会社や委託先には、何を確認すればよいでしょうか。
公開している機器の一覧と更新状況、自社ネットワークへの接続経路と権限の範囲をご確認ください。何時間以内に連絡をもらうかも、契約で決めておけると安心です。委託先管理そのものについては、セキュビットのお役立ちブログ、委託先管理とは?「うちは大丈夫」が通じない理由で整理しています。
Q5. 被害が疑われる段階でも警察に相談してよいのでしょうか。
被害が確定していない段階でも、警察に相談することができます。警察は状況に応じて、初動対応への助言や復号ツールの提供等を行っています。平時のうちに連絡先を控えておくと、いざというときに動きやすくなります。
セキュビットでは、ランサムウェア攻撃に備える体制、仕組み、運用整備など、個々の企業様の実情に沿った伴走支援をご提供しています。まずはお気軽にご相談ください。
この記事を書いた人

増村 洋二(Yoji Masumura)
株式会社セキュビット 代表取締役。サイバー犯罪対策からITガバナンスまで、20年以上にわたり情報セキュリティの最前線に従事。LINEの情報セキュリティ室マネジャーや楽天グループのサイバー犯罪対策室長兼情報セキュリティ統括室室長、CCCのセキュリティ統括部長などを経て現職。実務者目線と経営的視座を兼ね備えたコンサルティングを展開。