AIエージェントのセキュリティ対策|MCP利用で押さえる7つのポイント
📌 この記事のポイント
- AIエージェントは、どこまで権限を与え、どの業務を任せるかの管理が欠かせません。
- リスクは情報漏えいだけではなく、AIに与えた目的・ツール・蓄積された記憶(情報)が狙われます。
- MCP利用時は、MCP公式のセキュリティガイドなどを踏まえ、実務で特に確認したい7つのポイントを確認しましょう。
生成AIの業務利用は、すでに当たり前の時代となりました。最近では、文章や資料の作成など「作業を支援する」使い方から、人手不足の深刻化や生産性向上への期待を背景に、複数のシステムと連携して情報収集やデータ入力、メール送信などの業務を自律的に実行する「AIエージェント」の活用が広がっています。
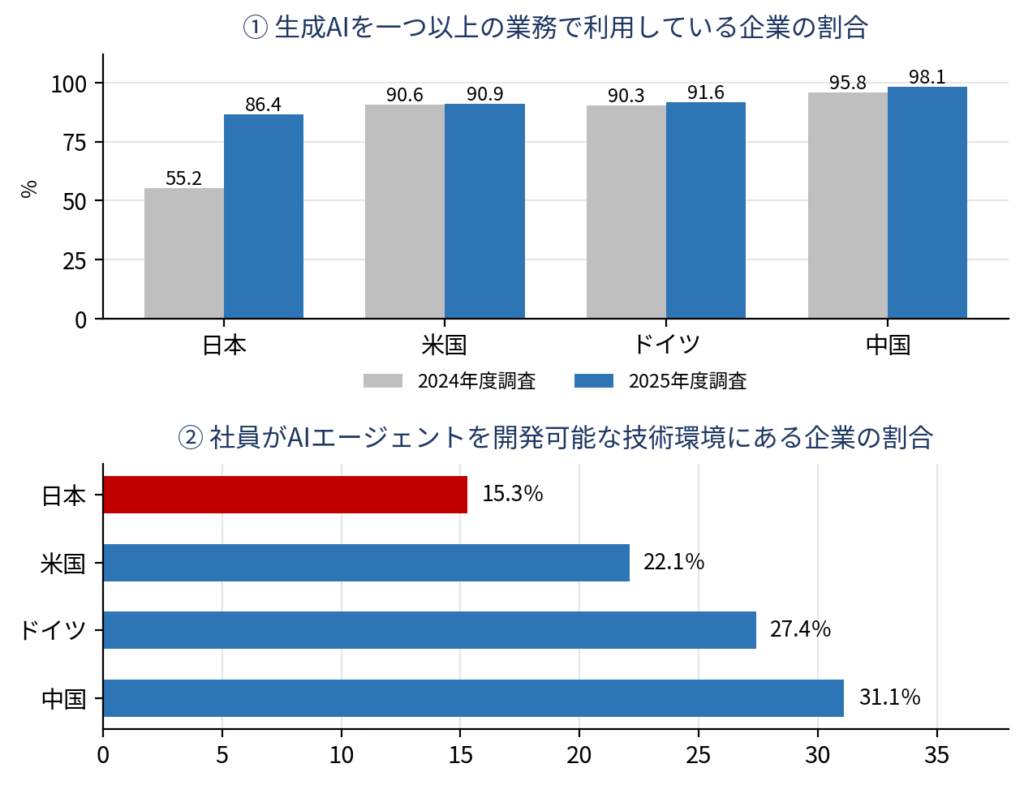
出所:総務省『令和8年版情報通信白書(概要)』https://www.soumu.go.jp/johotsusintokei/whitepaper/ja/r08/summary/summary01.pdf
上記のように、国内企業の86.4%が、何らかの業務で生成AIを利用する一方、社員がAIエージェントを開発できる技術環境が整う企業は15.3%となっています。『使う』は一気に進み、『任せる』はこれから。いまが体制を整える絶好のタイミングです。
実際、セキュビットにも「AIエージェントを入れたいと現場に言われたが、導入にあたって何に気をつければよいか」といったご相談をいただくようになりました。
「業務効率化のために使わせてあげたい」という気持ちはあるものの、どのようなリスクを想定し、どこまで権限を与えてよいのか判断に迷うケースが増えているようです。
今回は、AIエージェントの導入にあたって「これだけは押さえておくべき注意点とリスク対策」を分かりやすく解説します。
1. AIエージェントで狙われる「目的・ツール・記憶」
重視すべきは、AIに渡す権限
AIエージェントの活用において重視すべきは、AIの性能だけではありません。AIにどのような権限を与え、どこまで業務を任せるのかという管理が大切なポイントです。
IPAが2025年7月に公開した「SDS技術コラム:AIエージェント」では、AIエージェントは一般に「ユーザーから与えられた指示に基づき、自律的に問題解決やタスク実行を行うソフトウェア」と紹介されています。
文章や資料の作成など作業を支援する生成AIと違い、AIエージェントはファイルを開き、システムに接続し、申請を出すなど自律的に実行します。任せられる範囲が広い分、またAIに与える権限が増えるほど適切なアクセス制御や管理が求められます。
狙われるのは、AIに与えた目的・ツール・蓄積された記憶(情報)
AIエージェントでは、AIモデルそのものだけでなく、AIに与える「目的」、接続する「ツール」、参照する「記憶(情報)」なども、攻撃や悪用によって意図しない動作につながる可能性があります。ここでは、AIエージェントの導入時に特に意識したいポイントを「目的」「ツール」「記憶(情報)」の3つに分けて整理します。
まず最初に「目的」です。AIエージェントは与えられた指示に従って動くため、参照する資料などに紛れ込ませた悪意ある指示によって、AIエージェントの判断や動作が誘導されると、AIエージェントがそれを正規の指示と誤認し、本来意図していなかった処理を実行してしまう可能性があります。
二つ目は「ツール」です。AIエージェントに接続した社内システムや外部サービスは、AIエージェントに付与した権限で呼び出されます。AIエージェントに過剰な権限が付与されていると、AIが誤った指示を受けた際に、その権限の範囲まで操作され、本来触れないはずのデータの閲覧や削除まで実行されてしまう可能性があります。そのため、過剰な権限を与えているほど、侵害や誤操作が発生した際の影響範囲が大きくなるリスクがあります。
三つ目は蓄積された「記憶(情報)」です。AIエージェントが参照する会話履歴やナレッジに不正な情報が紛れ込むと、その情報が後続の処理で参照され、AIエージェントの判断や処理に影響を与える可能性があります。 誤った前提が残り続けるため、時間が経ってから誤動作が表面化する可能性があります。
このように利用環境が悪用されると、意図しない情報の参照や処理の実行につながる可能性があります。このほか、代表的なリスクとしては以下が挙げられます。参考にしてください。
| リスクの型 | 何が起きるか | 想定されるリスク |
|---|---|---|
| 目的の乗っ取り (プロンプトインジェクション) | 文書やWebページに含まれる悪意ある指示を、AIが本来の指示と誤認する | 意図しない操作や処理が実行される |
| データへの過剰アクセス・不適切利用 | AIが参照可能な情報が、本来不要な範囲まで利用される | 機密情報が意図せず外部へ流出する |
| ID・権限の濫用(権限の過剰付与) | AIに過剰な権限が付与され、想定外の操作が可能になる | 不要な権限による情報閲覧や操作が発生する |
| 接続先の改ざん・悪用 | 利用しているMCPサーバーやツールが改ざん・悪用される | 不正な処理や未知の接続先が追加される |
| 記憶・情報の汚染(メモリポイズニング) | 誤情報がAIの記憶に残り、以後の判断が歪む | 時間が経ってから誤動作が生じる |
2. AIエージェントを支えるMCPとは――利点と留意すべきポイント
AIエージェントが従来の生成AIと大きく異なる点は、単に回答を生成するだけではなく、外部のデータや業務システムと連携し、必要な情報を取得・処理できる点です。
しかし、AIと社内システムを連携するには、従来、接続先ごとに個別の開発や調整が必要になるケースが多くありました。これでは利用するAIや接続先が増えるほど、個別の連携開発や管理の負担が大きくなってしまう可能性があります。
そこで注目されているのがMCP(Model Context Protocol)です。MCPとは、AIアプリケーションと外部のデータやツールを連携するためのオープンなプロトコルで、米国のAI企業Anthropicが2024年11月に公開して以来、AIエージェントを支える技術として広がっています。
MCPの登場により、対応したサーバーを介して、AIと各種サービスを共通の方式で連携できるようになりました。コンセントに家電を挿すように、AIと各種サービスをつなげやすくなることで、AIエージェント導入における開発や接続管理の負担を抑えやすくなり、AIが社内情報を読み込み、業務システムを操作することも可能になります。
しかし、便利になる反面、AIがアクセスできる範囲が広すぎれば、プロンプトインジェクション(AIに意図しない指示を実行させる攻撃) などを受けた際の影響も大きくなります。
そのため、MCPを適切に設計し、「AIに、何を見せ、何をさせるか」をコントロールすることが重要になります。 MCPを使うと、AIエージェントと社内外のシステムは次の図のようにつながります。MCPを利用する環境では、認証・認可、権限制御、操作の記録などを適切に設計することが重要です。
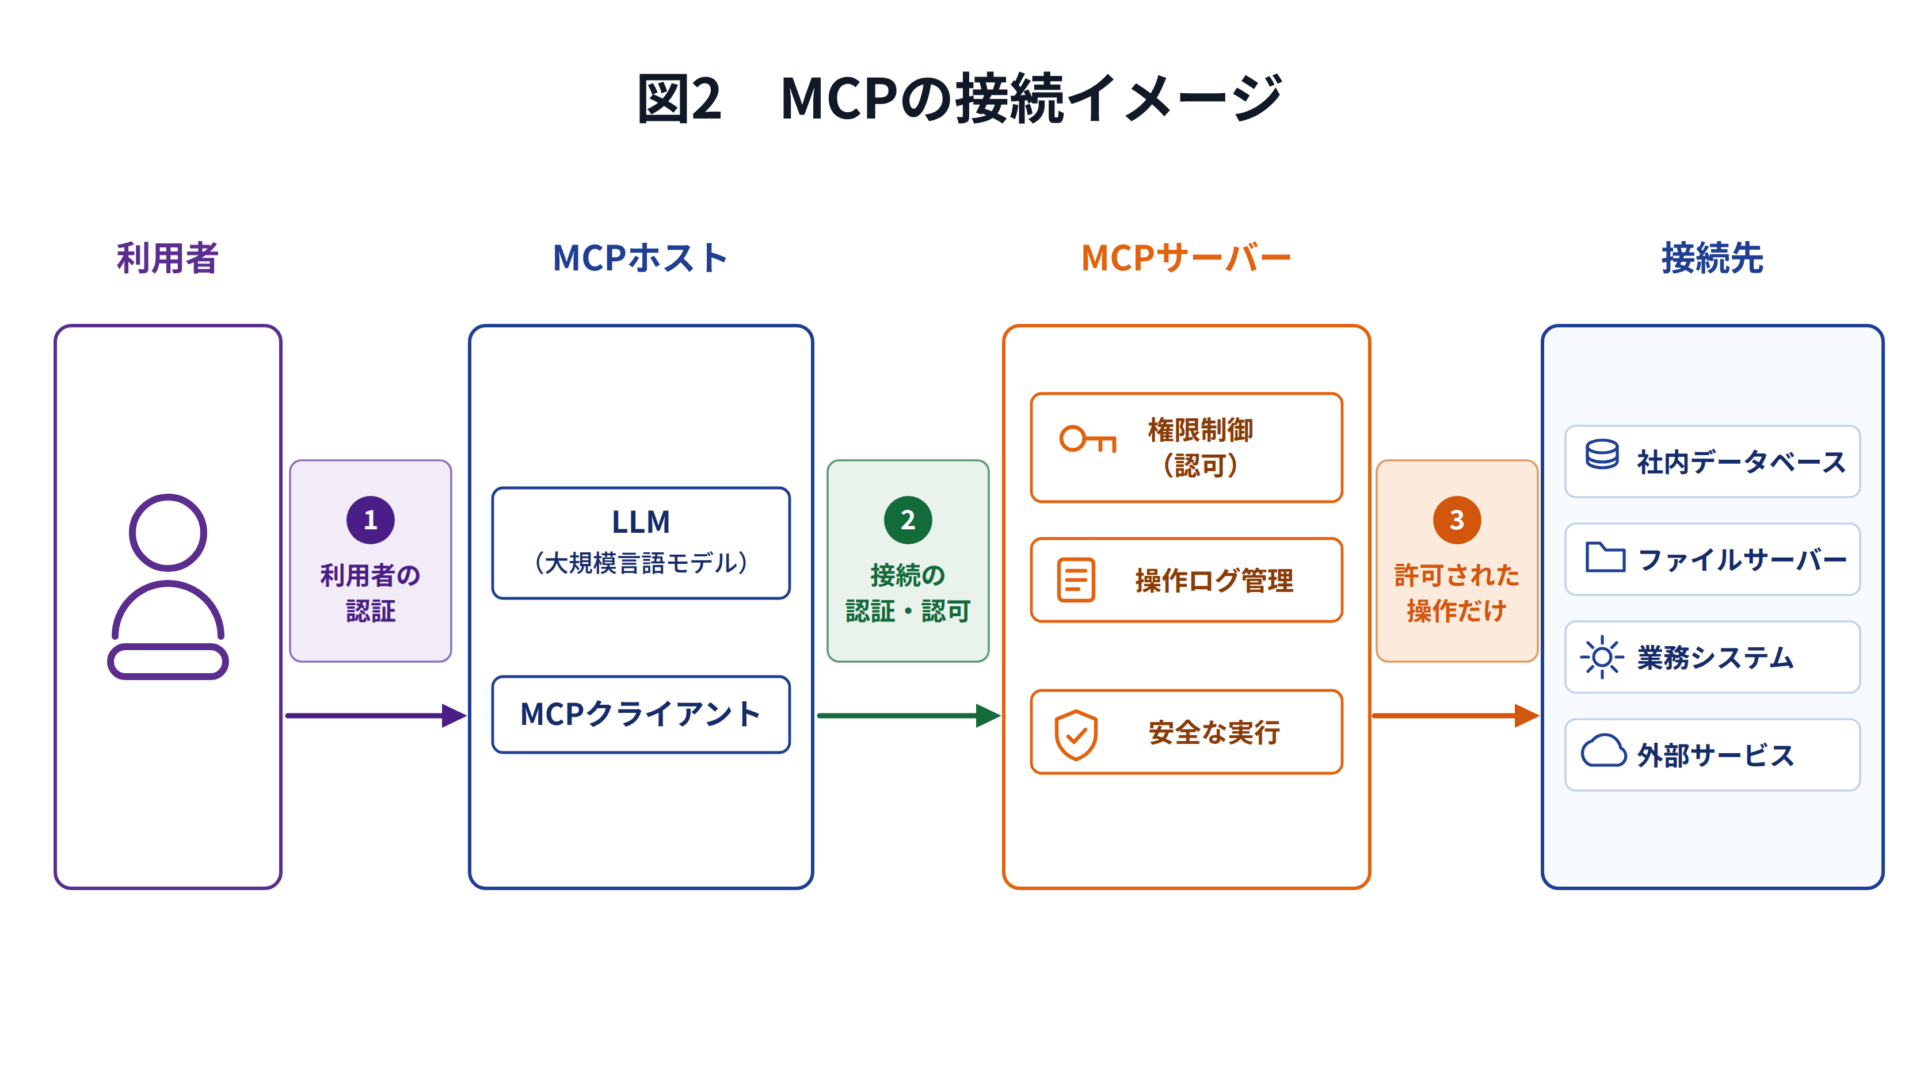
出所:Model Context Protocol公式仕様(Architecture / Authorization)、OWASP MCP Security Cheat Sheetをもとに当社作成
https://modelcontextprotocol.io/specification/2026-07-28
3. MCPを使うなら、ここだけは――7つのポイント
MCPの仕様やセキュリティ上の考慮事項を踏まえ、特に確認したい7つのポイントを整理しました。
- 認証情報を横流ししない――MCPサーバー向けに発行されたものではないトークンを受け入れたり、そのまま下流サービスへ渡したりしない
- 権限は最小から始める――広い権限をまとめて渡すと、被害範囲もそのまま広がる
- 手元で動かすMCPサーバーは起動コマンドや実行内容を確認してから接続する――実行前に完全なコマンドを表示し、利用者の同意を取る
- IDや識別情報を持っているだけで、本人確認済みと判断しない――認証と識別を混同しない
- 通信先を限定する ――内部アドレスや意図しない外部サービスへの接続を制御する
- 「誰が・どのツールを・いつ利用したか」を追跡できるようにする ――記録がなければ問題発生時に原因を説明できない
- 接続先は許可制にする――誰でも自由にMCPサーバーを追加できる状態にしない
特に、「2.権限は最小から始める」には十分に気を付けてください。MCPにおいて、必要な権限を適切に管理しなければ、過剰な権限付与につながる可能性があります。広すぎる権限を最初から与えれば、侵害時の影響範囲も大きくなります。
よくある質問(FAQ)
Q1. MCPは必ず使わないといけないものですか?
いいえ、接続方式の一つです。個別開発でも良いのですが、接続先が増えるほど負担が積み上がり、AIや接続先の構成によっては、個別の連携部分を作り直したり、大きく修正したりする必要があります。 選ぶ理由は安全性ではなく、この作り直しを減らせる点です。ただしMCPを使った接続には前述の注意すべきポイントがありますので、上記に記した「7つのポイント」を参考にしてみてください。
Q2.すでにあるクラウドの利用ルールで足りますか?
足りない部分がないかを確認してください。人が使う前提でルールが整備されているケースが多く、AIが代わりに操作する場面が想定されていないケースが散見されます。
Q3.委託先や取引先がAIエージェントを使っている場合、何を確認すればよいですか?
「接続先は誰が追加できるのか」「この業務にどこまでの権限を渡しているのか」「誰がいつどのツールを使ったかの記録は残るのか」を確認してみてください。
Q4. MCPを使えば安全なのですか?
MCPはセキュリティ境界を自動的に作ってくれる仕組みではありません。
設定を誤り、MCPによってAIと重要システムをつないだ結果、AIから攻撃できる範囲が広がることもあります。MCPを通じてAIのアクセス先や操作を適切に制御することが、AI活用分野を安心して拡大するためには重要なポイントになります。
AIエージェントは、渡す権限と残す記録を管理できていれば、人手不足の解消に大きく役立ちます。
まずは確認できるところから、一つずつ進めましょう。
この記事を書いた人

増村 洋二(Yoji Masumura)
株式会社セキュビット 代表取締役。サイバー犯罪対策からITガバナンスまで、20年以上にわたり情報セキュリティの最前線に従事。LINEの情報セキュリティ室マネジャーや楽天グループのサイバー犯罪対策室長兼情報セキュリティ統括室室長、CCCのセキュリティ統括部長などを経て現職。実務者目線と経営的視座を兼ね備えたコンサルティングを展開。